Saskia Teichmann
FeedbackPilot
Gratis WordPress-plugin för tydliga felrapporter: Besökarna markerar platsen i skärmdumpen; FeedbackPilot skapar utifrån detta ett GitHub-ärende med information om webbläsare och server.
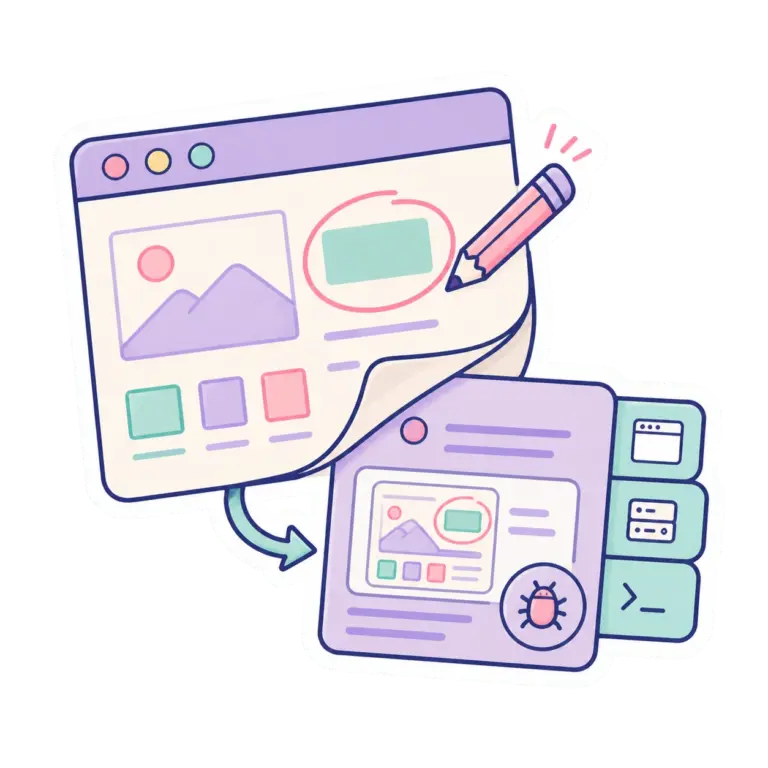
FeedbackPilot är WordPress-pluginet som förvandlar dina besökares felrapporter direkt till problem i ditt GitHub-arkiv - med en kommenterad skärmdump, sidans URL, webbläsar- och serverkontexten och de senaste konsolposterna bifogade. Du triagerar i GitHub som vanligt; dina besökare klickar bara på en liten knapp i kanten av skärmen.
Så här fungerar FeedbackPilot - i tre steg
- Besökaren klickar på en diskret knapp med texten „Rapportera problem“ i kanten av skärmen.
- FeedbackPilot skapar en skärmdump av den aktuella sidan. Besökaren ritar på den var problemet är.
- Lägg till en kort beskrivning, skicka in - och sekunder senare visas en ny fråga i ditt anslutna GitHub-arkiv.
Vem FeedbackPilot är avsedd för
- Platsoperatör, som vill ha en smidig kanal för felanmälan som inte hamnar i en e-postinkorg.
- Byråer, som underhåller kundwebbplatser och vill visa sina utvecklare verklig reproduktionskontext direkt i problemspåraren.
- Produktteam, som använder WordPress som frontend för en större applikation och som ändå hanterar sitt tekniska arbete via GitHub.
Vad som hamnar i GitHub-problemet
- Titel: „[Bug] de första 60 tecknen i beskrivningen…“ (eller „[Feedback]“ vid förslag).
- Beskrivning av användarna:in, citerad.
- Annoterad skärmdump som en inbäddad PNG.
- Browser-kontext: Användaragent, viewport, språk, plattform, pixelförhållande, ljus/mörk.
- Serverkontext: WordPress-version, PHP-version, aktivt tema, lista över aktiva plugins, locale.
- Konsollogg: de senaste 200 posterna (dolda i en
Detaljer-block). - Etiketter:
bugg,feedbackpilot.
Vad som medvetet inte överförs
- Inga cookies, ingen localStorage, inget formulärinnehåll.
- Inga IP-adresser, ingen spårning, inga analyspixlar.
- Inget innehåll från andra webbläsarflikar eller fönster.
- Inga tokens, inga hemligheter, inga data som endast är tillgängliga för administratörer.
Varför inte ett annat SaaS-verktyg?
Buggrapporter från besökare är en teknisk input. De hör hemma i samma inkorg som granskningar av grenar, driftsättningar och planering av färdplaner - vilket för de flesta team är GitHub. Verktyg som Marker.io, Userback eller Usersnap gör liknande saker, men är externa tjänster med egen inkorg, prenumeration och datalagring. FeedbackPilot finns kvar i de verktyg som du redan använder: WordPress på framsidan, GitHub bakom, inga nya avtal, inget extra spårningsskript på din webbplats. Koden är öppen källkod under GPL 2.0 - du kan läsa den, anpassa den och hosta den själv.
Anslutning till GitHub - med två klick
Efter installationen öppnar du Inställningar → FeedbackPilot och klicka på Anslut till GitHub. Du kommer att omdirigeras till github.com, auktorisera FeedbackPilot-appen och hamna tillbaka i WordPress-admin - med en krypterad token. Du anger sedan målarkivet (format ägare/repo) och välj de besökarroller som ska se widgeten. Nu är det klart.
Om du inte kan eller vill använda OAuth-flödet kan du istället klistra in en detaljerad personlig åtkomsttoken med behörigheten „Issues: Read & Write“ i målrepositoriet. Båda sätten fungerar lika bra.
Vad du behöver
- WordPress 6.0 eller nyare.
- PHP 7.4 eller nyare (PHP 8.0 eller högre rekommenderas).
- Ett GitHub-konto med ett arkiv där du kan skapa frågor - det räcker med GitHubs kostnadsfria plan.
Installation på mindre än två minuter
- ZIP-fil efter nedladdning via Plugins → Installera → Ladda upp plugin att spela in.
- Aktivera.
- Under Inställningar → FeedbackPilot ansluta till GitHub och välja målförvaret.
- Ange licensnyckeln - så att plugin-programmet uppdateras automatiskt i framtiden.
Vanliga frågor
Behöver jag en betald GitHub-plan?
Nej. Gratis GitHub-konton kan också skapa problem i sina egna arkiv. Pluginet fungerar identiskt i båda världarna.
Fungerar det med privata repositories?
Ja, OAuth-flödet auktoriserar FeedbackPilot-appen på de repos du väljer - inklusive privata repos. Den manuella PAT-vägen fungerar på samma sätt.
Gör widgeten min webbplats långsammare?
Nej, det enda externa biblioteket (html2canvas) laddas först när en besökare faktiskt klickar på knappen. Fram till dess är endast en liten CSS-fil och en liten JavaScript-fil aktiva. Effekten på sidhastigheten och andra viktiga webbfakta är försumbar.
Fungerar det med caching-plugins, Cloudflare eller WP Rocket?
Ja, widgetskripten är statiska och cachelagras utan problem. Konfigurationsändringar läses när sidan laddas och kräver ingen återställning av cacheminnet.
Kan jag skicka rapporter till något annat än GitHub?
I den nuvarande versionen 0.1.x är GitHub det enda målet. Om du skulle avblockera dig genom att skicka e-post, Slack eller linjära biljetter skulle vi gärna ta emot ditt förslag i GitHub-förvaret.
Var är skärmdumpen?
På din WordPress-sida under wp-content/uploads/feedbackpilot/. GitHub-bilden länkar till bilden därifrån. Den laddas inte upp till en tredjepartsleverantör.
Licens, uppdateringar och support
FeedbackPilot är fri programvara under GPL-2.0 eller senare - samma licens som WordPress själv. Nedladdningen på den här sidan är och förblir kostnadsfri. Med den licensnyckel som anges får du automatiska uppdateringar via den normala WordPress-uppdateringsmekanismen. Du hittar den fullständiga källkoden på GitHub. Frågor, buggrapporter och funktionsförfrågningar är välkomna via arkivet eller via e-post till hello@isla-stud.io.
Ändringsprotokoll
1.1.6
- Förhindrar att dialogrutor staplas och att skärmdumpar tas flera gånger vid snabba klick.
- Meddelar att en skärmdump förbereds och återgår till normalläge efter 7,5 sekunder.
- Rensar dialoglyssnare, timers och skräppostkontroller vid varje stängning.
- Håller konsolfångaren synkron utan en ogiltig WordPress-skriptstrategi.
1.1.5
- Håller den klonade visningsrutan kvar i den rullningsposition som gällde vid klicket, när reparationer av ”clone-only”-layouten annars skulle utlösa rullningsförankring i webbläsaren.
- Förbättrar skärmdumpskontrollen mellan olika webbläsare med en synlig ankare nedströms och en exakt jämförelse av vertikala landmärken.
- Förhindrar att text i tätt utfyllda inmatningsfält med fast höjd beskärs vertikalt i skärmdumpar.
- Skapar en ZIP-fil för utgivningen utifrån en verifierad tillåtelselista och kontrollerar ursprunget och kontrollsummorna för de medföljande webbläsarkomponenterna före publicering.
1.1.4
- Ser till att rullade skärmdumpar förblir justerade på sidor som kombinerar smidig rullning med dynamiska float-/clearfix-layouter.
- Bevarar fasta element, den aktuella rullningspositionen och sidans ursprungliga inbyggda rullningsstilar vid kloning.
- Kör den faktiska skärmdumpsvägen för FeedbackPilot i Chromium, Firefox och WebKit innan sammanfogning och release.
- Uppdaterar sårbara lint-beroenden som endast används i utvecklingssyfte och anpassar den optimerade automatiska inläsningen i Composer till pluginets filnamn i WordPress-stil; utvecklingsverktyg ingår inte i pluginets ZIP-fil.
1.1.3
- Fångar den visningsyta som besökaren faktiskt ser efter att ha rullat, inklusive teman där dokumentet använder synligt överflöde.
- Låt webbplatsägare dölja anvisningarna bredvid den offentliga knappen, samtidigt som de förblir synliga i rapportformuläret.
- Ships innehåller fullständiga tyska översättningar för både de_DE och de_DE_formal.
- Kontrollerar nya inloggningsuppgifter för vändkorset innan de sparas och skiljer mellan misslyckade inloggningsförsök från besökare och fel i konfigurationen eller tillfälliga fel hos leverantören.
1.1.2
- Låt webbplatsägare anpassa den offentliga widgetknappen och ett direkt synligt informationsmeddelande under Inställningar -> FeedbackPilot.
- Använder översatta, integritetsskyddade standardvärden när något av fälten saknas, är tomt eller endast innehåller blanksteg, utan att någon migrering krävs för befintliga installationer.
- Rensar båda inställningarna som ren text, upprepar meddelandet inuti formuläret och lägger till automatiserad regressionstäckning.
1.1.1
- Paketen html2canvas-pro och den inbyggda Altcha-reservlösningen ingår i pluginets ZIP-fil, vilket innebär att FeedbackPilot inte längre behöver skicka förfrågningar från besökarnas webbläsare till jsDelivr.
- Behåller Cloudflare Turnstile som en valfri, av administratören aktiverad integration för skydd mot skräppost.
- Uppdaterar dokumentationen om integritet/GDPR så att den återspeglar den lokala modellen för tillgångsleverans.
1.1.0
- Lägger till stöd för FeedbackPilot för inloggningssidorna samt sidorna för borttappat lösenord, återställning av lösenord och återställning av lösenord i WordPress.
- Lägger till en renad kontext från inloggningsskärmen till genererade ärenden, så att rapporter från inloggnings- och återställningssidorna blir lätta att sortera.
- Redigerar bort återställningsnycklar, inloggningsidentifierare, nonces, tokens och lösenordsliknande värden från URL:er till autentiseringsskärmar, konsolloggar och meddelandetexter.
- Rensar känsliga inloggnings- och återställningsfält från det klonade skärmdumpsdokumentet innan det renderas, utan att ändra den aktiva sidan.
1.0.5
- Lägger till en pålitlig triage-kontroll för genererade GitHub-ärenden, så att ansvariga och LLM-agenter kan validera besökarnas rapporter innan de omvandlas till kodändringar.
- Kräver att icke-implementeringsrelaterade resultat, såsom ”redan levererat”, ”dubblett”, ”behöver mer information”, ”inte planerat”, ”irrelevant” eller ”skräppost”, förblir tydliga alternativ under triageringen.
- Uppdaterar riktlinjerna för LLM-agenter och rökprov för detta djupförsvar med prompt-injektion.
1.0.4
- Gör att widgeten och texten i modalfönstren som visas för besökarna blir lättare att förstå för användare utan tekniska kunskaper; formuleringar från GitHub och ärendehanteringssystemet hålls borta från frontenden.
- Lokaliserar det inbyggda gränssnittet för Altcha-fallback-utmaningen när det fristående Altcha-pluginet för WordPress inte är installerat.
- Förhindrar att webbläsarens eller lösenordshanterarens automatisk ifyllningsfunktion stör fälten för inloggningsuppgifter i Turnstile på inställningssidan.
1.0.3
- Visar vänliga, lokaliserade felmeddelanden vid inlämning istället för interna REST-felkoder som till exempel rate_limited.
1.0.2
- Åtgärdar att captcha-skyddade inlämningar felaktigt träffar begränsningen för 60 sekunders outautentiserad trafik efter att en Altcha- eller Turnstile-utmaning har lösts.
- Misslyckade eller uteblivna CAPTCHA-inlämningar tar inte längre upp en plats i rapportens begränsning av antalet inlämningar; den timvisa gränsen per IP-adress gäller fortfarande för godkända rapporter.
1.0.1
- Åtgärdar problemet med skärmdumpning på sidor där CSS-egenskapen `text-transform` ändrar textens längd, vilket förhindrar att ett `Range.setEnd IndexSizeError` uppstår uppströms i html2canvas-pro.
- Dokument om Cloudflares Turnstile CSP-krav för webbplatser med strikta Content Security Policy-rubriker.
- Lägger till en förenklad webbläsartest för regressionstestet av text-transform i html2canvas.
1.0.0
- Första stabila versionen för produktionsanvändning.
- Inför förbättringar för GDPR-anpassning: integritetsmeddelande riktat till besökare, administratörskontroller för att inaktivera skärmdumpning och inkludering av konsolloggar, samt serverbaserad tillämpning av dessa minimeringsinställningar.
- Validering av Hardens Cloudflare Turnstile genom att koppla token till den förväntade åtgärden och värdnamnet.
- Behåller säkerhetsförstärkningarna från v0.1.16: inbyggt skydd mot Altcha-replay-attacker, gränser för inmatning av kommandorader, proxyanpassad hastighetsbegränsning, lagring av token med AES-256-GCM samt validerad lagring av skärmdumpar.
- Uppdateringar av README, den tyska README-filen, readme.txt, riktlinjer för integritet på wiki, översättningar och grundläggande kontroller inför lanseringen av version 1.0.
0.1.16
- Säkerhetsförstärkningsuppdatering: den inbyggda Altcha-reservlösningen använder nu avgränsade salts, strikt validering, giltighetskontroller och skydd mot återanvändning.
- Uppföljning av prompt-injektion: metadata som tillhandahålls av besökare och konsolloggar avgränsas/normaliseras som opålitligt innehåll, med en hook för integrationer där misstänkt injektion hanteras med minimering av personuppgifter.
- Rate limits förlitar sig nu som standard endast på REMOTE_ADDR, med uttryckliga lägen för Cloudflare och generisk omvänd proxy.
- Tokenlagringen använder nu ett versionshanterat AES-256-GCM-hölje där det är möjligt, med stöd för läsning och migrering enligt det äldre AES-256-CBC-standarden.
- Lagringen av skärmdumpar tillämpar nu gränsvärden för PNG-dimensioner och antal pixlar och omkodar PNG-filer via GD när det är möjligt.
- Turnstiles platshållare för hemligheter riskerar inte längre att skriva över lagrade hemligheter; tömningen av uppdateringscachen riktar sig nu endast mot FeedbackPilots EDD-SL-cachenyckel.
0.1.0
- Första utgåvan. Konsolfångare, kommenterad skärmdump, GitHub-ärendeinlämning via OAuth-ansluten användartoken (eller manuell finkornig PAT).